

EDR / XDR Uç Nokta Güvenliği
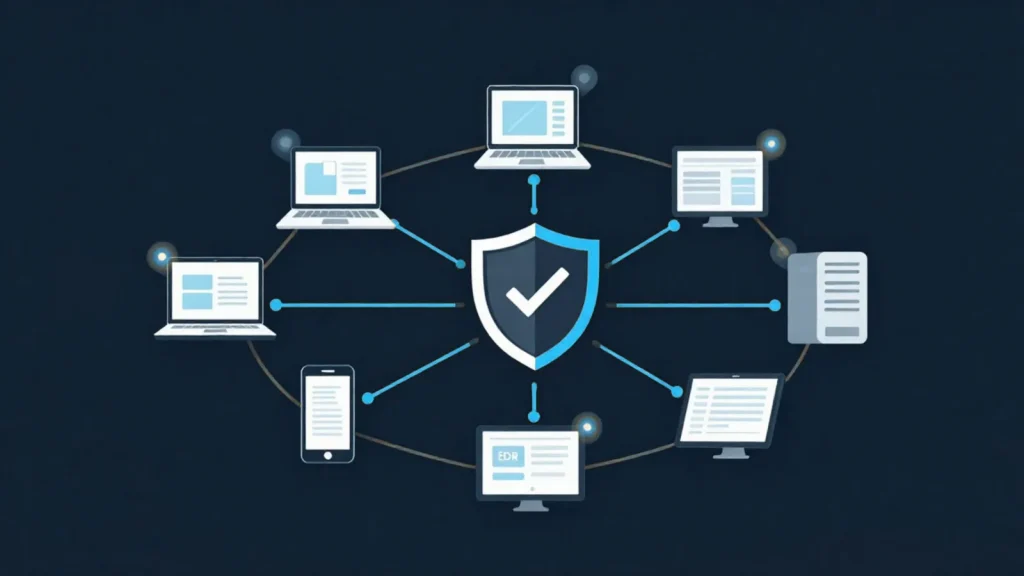
Modern siber saldırılar artık kullanıcı bilgisayarlarını ve sunucuları hedef almaktadır. MAV Cloud EDR/XDR hizmeti ile tüm uç noktalarınız gelişmiş davranış analizi ve yapay zekâ destekli tehdit algılama teknolojileriyle korunur.
- Equinix İstanbul veri merkezi
- VMware tabanlı altyapı
- Veeam ile yedekleme
- %99,9 erişilebilirlik hedefi
- Kritik olayda 15 dk müdahale hedefi
- ISO 27001 · 22301 · 9001
Uç Nokta Güvenliği (EDR / XDR) hizmetimiz
Sadece antivirüs mantığında çalışan çözümler yerine, saldırıları davranışsal olarak analiz eden EDR/XDR platformları kullanıyor; ransomware, zararlı yazılım, dosyasız saldırılar ve yetkisiz erişim girişimlerini gerçek zamanlı olarak tespit ediyoruz.
Merkezi yönetim paneli sayesinde tüm uç noktalar tek merkezden izlenir ve gerektiğinde otomatik izolasyon uygulanarak saldırının yayılması engellenir.
Size özel teklif alın
İhtiyacınızı paylaşın, uzman ekibimiz en kısa sürede size dönüş yapsın.
- Telefon+90 532 054 49 14
- E-postainfo@mavcloud.com.tr
Neden MAV Cloud Uç Nokta Güvenliği (EDR / XDR)?
- Yapay zekâ destekli tehdit analizi
- Ransomware koruması
- Davranış analizi
- Otomatik izolasyon
- Merkezi yönetim
- Sunucu ve istemci koruması
- Olay kayıtları ve raporlama
- 7/24 uzman destek
EDR, XDR ve MDR farkı: antivirüsten yönetilen tespite
Uç nokta güvenliği ürünleri dört katmanda ele alınabilir. Antivirüs (EPP) bilinen zararlıları dosya düzeyinde engeller. EDR (Endpoint Detection and Response) cihazdaki süreç, bağlantı ve kayıt defteri hareketlerini kaydeder, şüpheli zinciri geriye doğru izlenebilir kılar. XDR aynı mantığı uç noktanın dışına taşır. MDR (Managed Detection and Response) ise bir teknoloji değil, bu platformların uzman bir ekip tarafından işletilmesidir.
| Kriter | Antivirüs | EDR | XDR | MDR |
|---|---|---|---|---|
| Tespit yöntemi | İmza ve temel sezgisel analiz | Davranış analizi, olay kaydı | Uç nokta, e-posta, ağ ve bulut verisinin ilişkilendirilmesi | EDR/XDR verisi + analist incelemesi |
| Görünürlük | Tek dosya | Tek cihazdaki saldırı zinciri | Birden fazla katmandaki saldırı zinciri | Platform neyi görüyorsa, yorumlanmış hali |
| Müdahale | Karantina, silme | İzolasyon, süreç sonlandırma, geri alma | Katmanlar arası otomatik aksiyon | Analistin yönettiği müdahale |
| Kim işletir? | Kullanıcı / BT ekibi | BT veya güvenlik ekibi | Güvenlik ekibi | Hizmet sağlayıcı |
Pratikte EDR ve XDR, alarm üretmekte başarılıdır; asıl fark, alarmların gece ve hafta sonu da okunup okunmadığında ortaya çıkar. Çoğu kurum için belirleyici soru “EDR mi XDR mi” değil, platformun kim tarafından izleneceğidir. Uç nokta alarmlarının 7/24 değerlendirilmesi SOC hizmeti ile birleştirildiğinde yapı fiilen MDR modeline dönüşür.
EDR XDR devreye alma: pilot, politika ve istisna yönetimi
Davranış tabanlı bir platformun iş uygulamalarını kesintiye uğratmadan çalışması, kurulumun nasıl planlandığına bağlıdır. MAV Cloud, Sophos, Trend Micro, ESET ve Microsoft gibi üreticilerin çözümleriyle kurulan uç nokta güvenliği projelerinde şu sırayı izler:
- Envanter: istemci ve sunucu sayısı, işletim sistemi sürümleri ve mevcut antivirüsün kaldırma planı çıkarılır.
- Pilot grup: farklı departmanlardan küçük bir cihaz grubunda yalnızca izleme modunda başlanır.
- İstisna ayarı: ERP, muhasebe ve yedekleme ajanları gibi meşru ama “şüpheli görünen” davranışlar için kontrollü istisnalar tanımlanır.
- Engelleme moduna geçiş: yanlış pozitifler azaldıktan sonra izolasyon ve otomatik müdahale politikaları kademeli açılır.
- Log aktarımı: uç nokta olayları diğer kaynaklarla ilişkilendirilmek üzere SIEM ve log yönetimi platformuna aktarılabilir.
Fidye yazılımına karşı EDR tek başına son savunma hattı değildir; şifreleme başarılı olursa dönüş noktası değiştirilemez yedektir. Bu katman immutable backup nedir rehberinde anlatılmıştır.
Hangi yapıya hangisi uygun: EDR, XDR ya da MDR?
Doğru model, kurumdaki cihaz sayısından çok güvenlik olaylarını kimin ve hangi saatlerde değerlendireceğine göre seçilir. Genel bir çerçeve şöyledir:
- Yalnızca EDR: kendi BT ekibi olan, uç nokta tespitlerini mesai içinde takip edebilen ve saldırı yüzeyi büyük ölçüde bilgisayar ile sunuculardan oluşan yapılar için başlangıç noktasıdır.
- XDR: Microsoft 365 gibi bulut e-posta servisleri, uzaktan çalışan kullanıcılar ve birden fazla lokasyon bulunduğunda anlam kazanır; kimlik avı e-postasından başlayıp uç noktada devam eden bir saldırı tek olay olarak görülür.
- MDR: gece ve hafta sonu da alarmların incelenmesi, gerektiğinde cihazın uzaktan izole edilmesi beklenen, ancak bu vardiyayı kendi kadrosuyla kuramayan kurumlar için uygundur.
Lisans seçimi yapılmadan önce mevcut antivirüs lisansının bitiş tarihi, işletim sistemi dağılımı ve log saklama beklentisi birlikte değerlendirilir; böylece geçiş dönemi iki ürünün çakışmasına yol açmadan planlanır.
Uç Nokta Güvenliği (EDR / XDR) kimler için uygun?
- Çalışan bilgisayarlarını gelişmiş tehditlere karşı korumak isteyenler
- Klasik antivirüsün yetersiz kaldığı ortamlar
- Fidye yazılımı riskini azaltmak isteyen işletmeler
- Uç noktaları merkezi olarak yönetmek isteyen BT ekipleri
Uç Nokta Güvenliği (EDR / XDR) hakkında sık sorulan sorular
EDR ile antivirüs arasındaki fark nedir?
Antivirüs çoğunlukla bilinen zararlıları imza ile tespit eder; EDR ise uç noktadaki davranışları sürekli izleyerek bilinmeyen ve gelişmiş saldırıları da tespit eder, müdahale imkânı sunar.
XDR ne anlama gelir?
XDR, uç nokta verilerini ağ, e-posta ve bulut kaynaklarıyla birleştirerek daha geniş bir görünürlük ve ilişkilendirme sağlar.
Tespit edilen tehditlere kim müdahale eder?
Hizmet kapsamına göre olaylar ekibimiz tarafından incelenir; gerekirse cihaz izole edilir ve sizinle birlikte müdahale adımları uygulanır.
MDR ile XDR arasındaki fark nedir?
XDR, birden fazla güvenlik katmanından gelen veriyi ilişkilendiren bir teknoloji platformudur. MDR ise EDR veya XDR platformunun uzman bir ekip tarafından izlenip yönetildiği hizmet modelidir.
EDR kurulumu mevcut uygulamaları yavaşlatır mı?
Kurulum önce izleme modunda bir pilot grupla yapılır ve iş uygulamaları için kontrollü istisnalar tanımlanır. Performans ve uyumluluk bu aşamada gözlenir, engelleme politikaları sonra kademeli olarak açılır.
Sunucular için ayrı bir EDR politikası gerekir mi?
Genellikle evet. Sunucularda çalışan veritabanı, yedekleme ve uygulama servisleri istemcilerden farklı davranış ürettiği için sunucu grubuna özel politika ve istisna seti tanımlanır.
İlgili rehber yazılarımız
Diğer siber güvenlik hizmetlerimiz
Firewall Çözümleriİşletmenizin ilk savunma hattı olan Firewall altyapınızı kurumsal güvenlik standartlarına uygun şekilde tasarlıyor, yönetiyor ve 7/24 koruyoruz. MAV Cloud Firewall…İncele
SIEM & Log YönetimiSiber saldırılar çoğu zaman log kayıtlarında iz bırakır. Bu kayıtların doğru analiz edilmesi, saldırıların erken tespit edilmesini sağlar. MAV Cloud SIEM ve Log…İncele
Zafiyet Taraması (Vulnerability Scan)Siber saldırılar genellikle güncellenmemiş sistemler ve bilinmeyen güvenlik açıkları üzerinden gerçekleşir. MAV Cloud Vulnerability Scan hizmeti ile sunucularınızı, ağ…İncele
Penetrasyon TestiSiber saldırganlar sistemlerinize ulaşmadan önce güvenlik açıklarınızı biz tespit ediyoruz. MAV Cloud Penetrasyon Testi (Pentest) hizmeti ile dış ağ, iç ağ, web…İncele
SOC HizmetiSiber güvenlik yalnızca ürün satın almakla sağlanmaz. Sürekli izleme, analiz ve hızlı müdahale gerektirir. MAV Cloud Security Operations Center (SOC) hizmeti ile…İncele
Zero Trust NetworkGeleneksel güvenlik anlayışı artık yeterli değildir. Zero Trust (Sıfır Güven) yaklaşımı, ağ içerisindeki hiçbir kullanıcıya veya cihaza varsayılan olarak güvenmez. Her…İncele 
