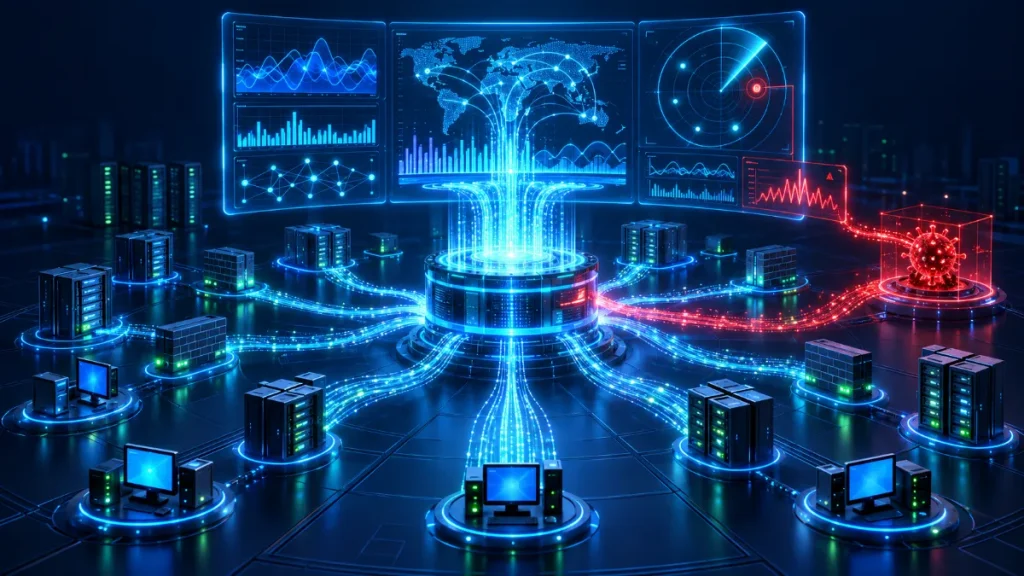
SIEM nedir sorusu, sunucu, firewall ve uç nokta sayısı arttıkça BT ekiplerinin karşısına çıkan ilk sorulardan biridir. SIEM (Security Information and Event Management), yani güvenlik bilgi ve olay yönetimi; farklı sistemlerden gelen log kayıtlarını tek merkezde toplayan, bu kayıtları ilişkilendiren ve şüpheli davranışı alarma dönüştüren bir güvenlik platformudur. Siemens gibi marka adlarıyla karıştırılsa da SIEM bir ürün adı değil, bir güvenlik disiplinidir.
Bu rehberin amacı, bir SIEM sistemi ile basit log yönetimi arasındaki farkı, çalışma adımlarını, SOC ile ilişkisini ve kurulumda sık yapılan hataları sade biçimde açıklamaktır. İşletmeler için beklenti nettir: saldırıyı fark etme süresini kısaltmak, olay anında kanıta hızla ulaşmak ve denetimlerde düzenli kayıt sunabilmek. Yazının sonunda kendi kurulum ile yönetilen SIEM seçenekleri de karşılaştırılıyor.
Loglar Toplanıyor Ama Okunuyor mu?
MAV Cloud ekibi mevcut log kaynaklarını, saklama süresini ve alarm kurgusunu birlikte gözden geçirir. İlk görüşmede nereden başlanacağı netleşir.
SIEM Nedir ve Hangi Sorunu Çözer?
SIEM nedir sorusunun en kısa cevabıyla SIEM, güvenlikle ilgili olay kayıtlarını (event) toplayıp anlamlandıran merkezi bir izleme katmanıdır. Bir kurumda her gün firewall, VPN, Active Directory, e-posta sunucusu, veritabanı ve uç nokta ajanları milyonlarca satır log üretir. Bu kayıtlar ayrı ayrı sistemlerde durduğu sürece, tek bir saldırının parçalarını birleştirmek neredeyse imkansızdır.
SIEM çözümü bu dağınıklığı giderir. Örneğin gece yarısı bir kullanıcı hesabıyla yurt dışından VPN girişi yapılması, ardından aynı hesapla yönetici grubuna ekleme yapılması ve kısa süre sonra dosya sunucusunda toplu şifreleme başlaması; tek tek bakıldığında sıradan görünen üç olaydır. Korelasyon kuralı bu üç olayı birlikte gördüğünde yüksek öncelikli bir alarm üretir.
Ürün tanıtımlarında SIEM genellikle özellik listesiyle anlatılır. Platformların öne çıkan yetenekleri şunlardır:
- Log toplama: Sunucu, ağ cihazı, bulut servisi ve uygulamalardan kayıtların merkezi olarak alınması.
- Normalizasyon: Farklı formatlardaki kayıtların ortak alanlara (kullanıcı, IP, zaman, olay türü) dönüştürülmesi.
- Korelasyon kuralları: Farklı kaynaklardaki olayların zaman ve bağlam içinde ilişkilendirilmesi.
- Alarm ve raporlama: Önceliklendirilmiş uyarılar, panolar ve denetim raporları.
- UEBA: Kullanıcı ve varlık davranış analitiği ile olağan dışı davranışın tespit edilmesi.
- Uzun süreli saklama: Olay sonrası inceleme ve mevzuat gereği kayıtların bütünlüğü korunarak arşivlenmesi.
Bir SIEM Sistemi Nasıl Çalışır? 5 Adımda Süreç
SIEM nedir sorusunun teknik cevabı, verinin izlediği yolda saklıdır. Süreç kaynaktan başlar ve olay müdahalesiyle biter; zincirin herhangi bir halkası zayıfsa platformun değeri düşer. Aşağıdaki sıra, kurumsal kurulumlarda genel kabul gören akıştır:
- Toplama: Ajanlar, syslog, API bağlantıları veya bulut entegrasyonlarıyla loglar merkeze taşınır. Hangi kaynağın toplanacağı risk analizine göre belirlenir.
- Normalizasyon ve zenginleştirme: Kayıtlar ortak şemaya çevrilir; IP adresine lokasyon, kullanıcıya departman, varlığa kritiklik bilgisi eklenir.
- Korelasyon: Kurallar ve davranış modelleri, tekil olayları anlamlı senaryolara dönüştürür. Kaba kuvvet denemesi ardından başarılı giriş, klasik bir örnektir.
- Alarm: Eşleşen senaryo, önem derecesi ve bağlam bilgisiyle analist ekranına düşer. İyi kurgulanmış alarmda “ne oldu, hangi varlık, hangi kullanıcı” soruları tek bakışta cevaplanır.
- Olay müdahalesi: Analist alarmı doğrular, etkiyi sınırlar (hesap kilitleme, uç nokta izolasyonu), kök nedeni inceler ve süreci kayıt altına alır.
Log yönetimi disiplini için temel referanslardan biri, NIST tarafından yayımlanan SP 800-92 Guide to Computer Security Log Management belgesidir. Belge; log kaynaklarının planlanması, saklama politikası ve analiz sorumluluklarının tanımlanması gibi konularda kurumlara çerçeve sunar.
SIEM, Log Yönetimi ve SOC: Farkları Neler?
Bu üç kavram sık sık birbirinin yerine kullanılır, ancak kapsamları farklıdır. Log yönetimi kayıtları toplar ve saklar; SIEM bu kayıtları analiz eder ve alarm üretir; SOC ise bu alarmları 7/24 izleyen, yorumlayan ve müdahale eden ekip ve süreçtir. SIEM ve SOC farkı kısaca “araç ve onu kullanan operasyon” farkıdır.
| Kriter | Log yönetimi | SIEM | SOC |
|---|---|---|---|
| Temel işlev | Toplama, saklama, arama | Korelasyon, alarm, raporlama | İzleme, analiz, olay müdahalesi |
| Çıktı | Arşivlenmiş kayıt | Önceliklendirilmiş alarm | Doğrulanmış olay ve aksiyon |
| İnsan ihtiyacı | Düşük | Kural yönetimi için orta | 7/24 analist ekibi |
| Tehdit tespiti | Olay sonrası arama ile sınırlı | Gerçek zamanlıya yakın | Gerçek zamanlı ve bağlamsal |
SIEM nedir ve SOC nerede başlar ayrımı netleştiğinde, mimari de netleşir. Pratikte olgun bir güvenlik mimarisi üçünü birlikte kullanır. Uç noktadaki EDR/XDR ajanları derin telemetri üretir, SIEM bu telemetriyi ağ ve kimlik loglarıyla birleştirir, SOC ekibi de ortaya çıkan alarmı doğrular. Uç nokta tarafındaki görünürlüğün nasıl sağlandığına EDR/XDR uç nokta güvenliği sayfasında yer veriliyor.
Genel Uygulama ve Doğru Yaklaşım: Kendi Kurulum mu, Yönetilen SIEM mi?
Birçok kurumda genel uygulama, bir SIEM lisansı satın alıp kurulumu yapmak ve kuralları varsayılan haliyle bırakmaktır. Birkaç ay sonra ekran, kimsenin incelemediği yüzlerce alarmla dolar. Doğru yaklaşım ise platformu bir ürün değil, sürekli ayar gerektiren bir hizmet olarak ele almaktır.
Satın alma sürecinde SIEM nedir sorusu teknik bir tanımdan çok bir işletme modeli sorusuna dönüşür. İki modelin karar noktaları şöyle özetlenebilir:
- Kendi kurulum: Tam kontrol sağlar; ancak donanım veya bulut kapasitesi, lisans, kural geliştirme ve 7/24 analist ihtiyacı kurumun kendi sorumluluğundadır.
- Yönetilen SIEM: Kurulum, kaynak entegrasyonu, kural ayarı ve izleme hizmet sağlayıcı tarafından yürütülür; kurum iç ekibini karar ve iyileştirme işlerine ayırır.
- Hibrit model: Platform kurumda kalır, izleme ve kural bakımı dış ekiple paylaşılır. Orta ölçekli yapılarda sık tercih edilir.
Seçimi belirleyen asıl soru, alarmların gece ve hafta sonu kim tarafından okunacağıdır. Bu sorunun cevabı yoksa en gelişmiş platform bile yalnızca pahalı bir arşiv olarak kalır.
Kendi Kurulum mu, Yönetilen SIEM mi? Karar Öncesi Ön Analiz
Log kaynaklarının sayısı, saklama ihtiyacı ve iç ekip kapasitesi üzerinden iki modeli yan yana değerlendiren kısa bir ön analiz hazırlanabilir.
Hangi Loglar Toplanmalı? Kaynak Önceliklendirmesi
Her logu toplamak hem maliyeti hem gürültüyü artırır; hiç toplamamak ise kör noktalar bırakır. Kaynak seçimi, saldırganın izleyeceği yol düşünülerek yapılır. ABD siber güvenlik kurumu CISA’nın ortak yayımladığı Best Practices for Event Logging and Threat Detection rehberi de öncelikli kaynakların kurumsal risk üzerinden belirlenmesini önerir.
Kaynak planlamasında SIEM nedir sorusuna verilen cevap belirleyicidir: platform bir arşiv olarak görülürse her şey toplanır, bir tespit aracı olarak görülürse önce senaryolar yazılır. Genellikle ilk fazda şu kaynaklarla başlanır:
- Kimlik sistemleri: Active Directory, Entra ID, VPN ve çok faktörlü doğrulama kayıtları
- Ağ güvenliği: firewall, IPS, web proxy ve DNS logları
- Uç nokta: EDR/XDR telemetrisi ve sunucu işletim sistemi olay kayıtları
- Kritik uygulamalar: ERP, veritabanı erişim kayıtları, e-posta güvenlik ağ geçidi
- Bulut ve sanallaştırma: yönetim konsolu erişimleri, yetki değişiklikleri
İkinci fazda iş uygulamaları ve daha düşük riskli kaynaklar eklenir. Kaynak eklendikçe korelasyon kurallarının da gözden geçirilmesi gerekir; aksi halde yeni veri yalnızca depolama maliyeti yaratır.
KVKK, 5651 ve Log Saklama: Türkiye’de Dikkat Edilecekler
Türkiye’de faaliyet gösteren işletmeler için log yönetimi yalnızca teknik bir tercih değildir. 6698 sayılı Kişisel Verilerin Korunması Kanunu, veri sorumlularından kişisel verilerin güvenliği için uygun teknik ve idari tedbirleri almasını ister; erişim kayıtlarının tutulması ve izlenmesi bu tedbirlerin doğal parçasıdır. Güncel rehber ve kurul kararlarına Kişisel Verileri Koruma Kurumu sitesinden ulaşılabilir.
5651 sayılı Kanun kapsamında ise belirli sağlayıcı türleri için trafik bilgisinin saklanmasına yönelik yükümlülükler bulunur; süre ve kapsam sağlayıcının türüne göre değişir. Logların Türkiye lokasyonlu altyapıda, bütünlüğü korunarak ve yetkisiz erişime kapalı biçimde saklanması denetimlerde önemli bir kolaylık sağlar. Bu bölümdeki bilgiler genel niteliktedir ve hukuki danışmanlık yerine geçmez; yükümlülüklerin kuruma özel yorumu için hukuk danışmanıyla çalışılmalıdır.
Mevzuat açısından SIEM, kayıtların bütünlüğünü ve erişim izlerini kanıtlanabilir biçimde tutan bir kontrol mekanizmasıdır. Uyum sürecinin teknik ve idari tarafını birlikte ele almak isteyen kurumlar için KVKK güvenlik danışmanlığı iyi bir başlangıç noktasıdır.
SIEM Projelerinde Sık Yapılan Hatalar ve Doğru Yöntem
SIEM nedir sorusuna “log toplayan yazılım” diye cevap veren projeler genellikle aynı hatalara düşer. Sorunların çoğu teknolojiden değil, kapsam ve süreç eksikliğinden kaynaklanır.
- Her logu toplayıp analiz etmemek: Terabaytlarca kayıt birikir ama kural yazılmaz. Doğru yöntem, önce kullanım senaryolarını (ör. hesap ele geçirme, yetki yükseltme) tanımlayıp logu buna göre seçmektir.
- Alarm yorgunluğu: Varsayılan kurallar yüzlerce yanlış pozitif üretir, analistler kritik alarmı kaçırır. Kurallar ilk haftalarda kurum trafiğine göre ayarlanmalı ve düzenli gözden geçirilmelidir.
- Saat senkronizasyonunu atlamak: NTP ayarı tutarsız kaynaklarda olaylar yanlış sırayla görünür, korelasyon bozulur.
- Müdahale planı olmadan alarm üretmek: Alarm düştüğünde kimin, ne kadar sürede, hangi adımı atacağı yazılı olmalıdır.
- Saklama politikasını belirsiz bırakmak: Sıcak (hızlı aranabilir) ve soğuk (arşiv) saklama süreleri baştan planlanmazsa maliyet kontrolden çıkar.
Başarılı projelerde ortak nokta, SIEM platformunun yaşayan bir sistem olarak ele alınmasıdır. Yeni bir uygulama devreye girdiğinde log kaynağı, kural ve müdahale adımı aynı değişiklik kaydında güncellenir.
Güvenilir Bir SIEM Hizmetinde Aranacak Standartlar
Kurum içinde SIEM nedir sorusu cevaplandıktan sonra sıra hizmet modeline gelir. Yönetilen bir güvenlik olay yönetimi hizmeti seçilirken ürün adından çok, arkasındaki süreç ve standartlar değerlendirilmelidir. Log verisi kurumun en hassas bilgilerini içerdiği için hizmet sağlayıcının bilgi güvenliği yönetim sistemi de denetimden geçmiş olmalıdır.
MAV Cloud; ISO/IEC 27001 bilgi güvenliği, ISO/IEC 27701 kişisel veri yönetimi, ISO 22301 iş sürekliliği, ISO 9001 kalite ve ISO/IEC 20000 hizmet yönetimi sertifikalarıyla çalışır. Altyapı Türkiye lokasyonlu Equinix veri merkezinde konumlanır ve 7/24 sistem izleme ile uzman destek sunulur. SLA kapsamında, hizmetin tamamen kullanılamadığı kritik durumlar için tanımlı ilk müdahale süresi 15 dakikadır.
Hizmet seçimi aşamasında SIEM nedir sorusunu sağlayıcıya sormak da faydalıdır; verilen cevap, sağlayıcının platformu mu yoksa operasyonu mu sattığını gösterir.
Bir hizmet teklifini değerlendirirken şu sorular yol gösterir: Hangi log kaynakları kapsam dahilinde, kurallar ne sıklıkla güncelleniyor, alarmlar kaç dakikada analiste ulaşıyor ve aylık raporlar hangi metrikleri içeriyor? Bu soruların yazılı cevabı olan bir hizmet modeli, sürprizleri en aza indirir. MAV Cloud’un yaklaşımı SIEM ve log yönetimi hizmeti sayfasında, 7/24 izleme ve müdahale tarafı ise SOC hizmeti sayfasında ayrıntılı olarak anlatılıyor.
Sıkça Sorulan Sorular
SIEM nedir, kısaca hangi işi yapar?
SIEM (Security Information and Event Management), farklı sistemlerden gelen güvenlik loglarını merkezde toplar, ilişkilendirir ve şüpheli durumları önceliklendirilmiş alarma dönüştürür. Amaç, saldırıyı erken fark etmek ve olay sonrasında kanıta hızlı ulaşmaktır.
SIEM ile log yönetimi arasındaki fark nedir?
Log yönetimi kayıtları toplar, saklar ve aranabilir kılar. SIEM ise bu kayıtlar üzerinde korelasyon kuralları çalıştırarak gerçek zamanlıya yakın tehdit tespiti ve alarm üretir.
SIEM ve SOC farkı nedir?
SIEM bir teknoloji platformudur; SOC ise bu platformdan gelen alarmları 7/24 izleyen, doğrulayan ve müdahale eden ekip ve süreçtir. Etkili bir güvenlik izleme için ikisi birlikte çalışır.
Küçük ve orta ölçekli işletmeler için SIEM gerekli mi?
Kullanıcı sayısından çok risk profili belirleyicidir. Kişisel veri işleyen, uzaktan erişim kullanan veya birden fazla lokasyona sahip işletmeler için yönetilen bir SIEM çözümü, kendi ekibini kurmaktan daha erişilebilir bir yoldur.
SIEM nedir, kurulumu ne kadar sürer?
Süre; log kaynağı sayısına, entegrasyon yöntemine ve kural ayarına bağlıdır. Genellikle kritik kaynaklarla başlayan fazlı bir plan uygulanır ve kurallar ilk haftalarda kurum trafiğine göre ince ayardan geçer.
Loglar ne kadar süre saklanmalı?
Saklama süresi; iç politika, sektör düzenlemeleri, KVKK kapsamındaki tedbirler ve 5651 gibi mevzuattan doğan yükümlülüklere göre belirlenir. Kuruma özel süre için hukuk danışmanının görüşü alınmalıdır.
UEBA nedir, SIEM ile ilişkisi ne?
UEBA (User and Entity Behavior Analytics), kullanıcı ve cihazların olağan davranışını öğrenip sapmaları tespit eden analitik yaklaşımdır. Birçok SIEM platformu, kural tabanlı korelasyonu tamamlamak için UEBA yeteneği içerir.
Alarm yorgunluğu nasıl önlenir?
Varsayılan kuralların kurum trafiğine göre ayarlanması, düşük değerli alarmların birleştirilmesi ve her alarm tipi için yazılı müdahale adımı tanımlanması alarm yorgunluğunu belirgin biçimde azaltır.
Güvenlik İzlemesi 7/24 Görünür Olsun
Mevcut log altyapısı için ücretsiz bir ön analizle hangi kaynakların eksik, hangi alarmların gereksiz olduğu ortaya konur.
SIEM nedir sorusunu yeni araştıran BT yöneticileri için ilk adım, mevcut log kaynaklarının bir listesini çıkarmaktır. Kendi kurulum ile yönetilen hizmet arasında kararsız kalan kurumlar, alarmların gece kim tarafından okunacağı sorusuyla başlayabilir. Harekete geçmeye hazır ekipler ise ücretsiz analiz talebiyle mevcut durumun fotoğrafını hızla çıkarabilir.