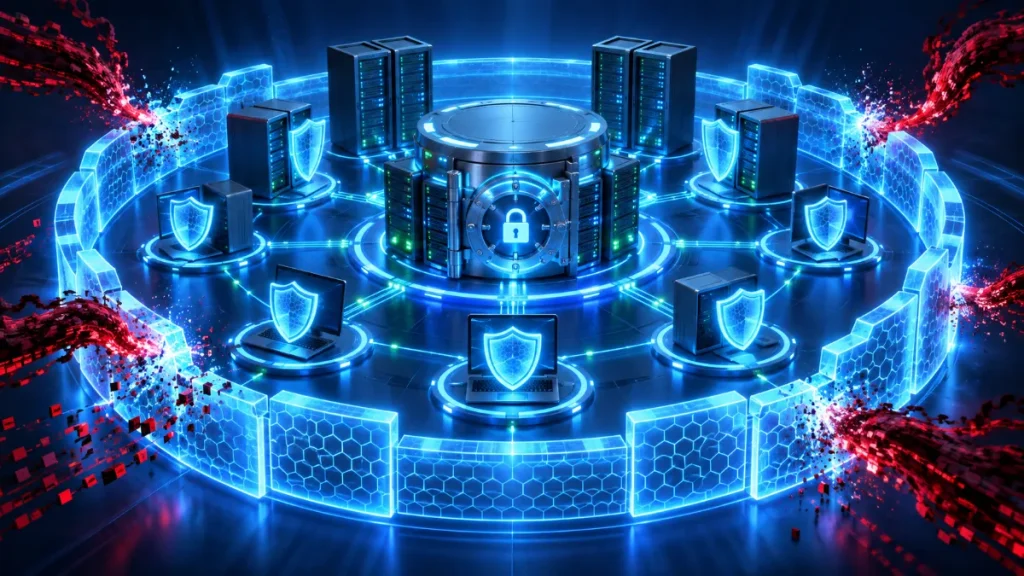
Fidye yazılımından korunma, bugün kurumsal BT ekiplerinin gündeminde yedeklemeden kimlik güvenliğine kadar pek çok başlığı bir araya getiren bir konudur. Bir ransomware saldırısı dosyaları şifrelemekle kalmaz; çoğu zaman veriyi önce dışarı çıkarır, ardından hem şifre çözme hem de “sızdırmama” için ödeme talep eder. Sonuç, üretimin durması, müşteri hizmetinin aksaması ve kişisel veri ihlali riskidir.
Bu rehberin amacı, fidye yazılımı nedir sorusundan başlayarak saldırının kuruma giriş yollarını, önleyici kontrolleri, yedekleme mimarisini ve saldırı sonrası ilk saatlerde atılacak adımları sade bir sırayla anlatmaktır. İşletmelerin beklentisi nettir: saldırı olasılığını düşürmek, olursa etkisini sınırlamak ve fidye ödemeden geri dönebilmek. Yazının ilerleyen bölümlerinde genel uygulama ile doğru yaklaşım da yan yana karşılaştırılıyor.
Yedekler Gerçekten Geri Dönülebilir mi?
MAV Cloud ekibi mevcut yedekleme, uç nokta ve erişim yapısını birlikte gözden geçirir. İlk görüşmede en zayıf halkanın nerede olduğu netleşir.
Fidye Yazılımı Nedir ve Nasıl Çalışır?
Fidye yazılımı (ransomware), bir kurumun verisini şifreleyerek erişilemez hale getiren ve erişimin geri verilmesi karşılığında ödeme talep eden kötü amaçlı yazılım türüdür. NIST’in küçük işletmelere yönelik ransomware rehber sayfası da tanımı bu şekilde yapar ve saldırganların yazılımı olabildiğince geniş yayılacak biçimde tasarladığını vurgular. Yani hedef yalnızca büyük kurumlar değildir; her ölçekte işletme etkilenebilir.
Güncel saldırıların çoğu tek bir dosyanın açılmasıyla bitmez. Saldırgan önce içeride kalıcılık sağlar, yetki yükseltir, ağı keşfeder ve yedekleri hedefler. Şifreleme genellikle en son, en fazla zarar verecek anda başlatılır. Tipik bir saldırı zinciri şu aşamalardan oluşur:
- İlk erişim: Oltalama e-postası, çalınmış VPN parolası veya yamalanmamış bir internet servisi.
- Kalıcılık ve keşif: Uzaktan erişim araçlarının kurulması, Active Directory ve dosya paylaşımlarının haritalanması.
- Yetki yükseltme: Yönetici hesaplarının ele geçirilmesi.
- Veri sızdırma: Hassas dosyaların dışarı kopyalanması (çift şantaj için).
- Yedeklerin hedeflenmesi: Yedek sunucusunun, snapshot’ların ve replikaların silinmesi veya şifrelenmesi.
- Şifreleme ve fidye notu: Sunucu ve uç noktalarda toplu şifreleme.
Bu zincirin her halkası bir savunma fırsatıdır. Etkili bir fidye yazılımından korunma stratejisi, tek bir ürüne güvenmek yerine zincirin birden fazla noktasında saldırganı durdurmayı hedefler.
Ransomware Saldırısı Kuruma Hangi Yollardan Girer?
Giriş noktaları büyük ölçüde tanıdıktır. CISA ve ortak kurumların yayımladığı #StopRansomware Guide, internete açık servislerin zamanında yamalanmasını, oltalamaya dayanıklı çok faktörlü doğrulamayı ve sıfır güven yaklaşımıyla yetkilerin sınırlandırılmasını öncelikli önlemler arasında sayar. Bu öneriler, saldırganların en sık kullandığı kapıları doğrudan hedefler.
Uygulamada en çok karşılaşılan giriş yolları şunlardır:
- Oltalama: Makrolu belgeler, sahte fatura ekleri ve sahte oturum açma sayfaları.
- Açık uzaktan erişim: İnternete açık RDP ve zayıf parolalı ya da MFA olmayan VPN hesapları.
- Yamalanmamış servisler: Bilinen açığı bulunan firewall, VPN ağ geçidi veya web uygulamaları.
- Tedarik zinciri: Tedarikçi hesapları ve uzaktan destek araçları üzerinden gelen erişimler.
Bir kurumun saldırı yüzeyini bilmesi, fidye yazılımından korunma çalışmasının nereden başlayacağını belirler. Envanteri çıkarılmamış bir sunucu veya unutulmuş bir test ortamı, en pahalı kontrolü bile etkisiz bırakabilir.
Fidye Yazılımından Korunma İçin 8 Temel Kontrol
Teknik kontrollerin sırası, saldırı zincirini erken halkada kırmaya göre kurulmalıdır. Aşağıdaki liste, CISA ve NIST rehberlerinde öne çıkan önerilerle uyumlu, kurumsal ortamlarda uygulanabilir bir çerçeve sunar:
- Çok faktörlü doğrulama: E-posta, VPN, yönetim konsolları ve yedekleme arayüzü için zorunlu MFA.
- Yama yönetimi: İnternete açık sistemlerde kritik açıkların öncelikli kapatılması; düzenli zafiyet taraması.
- En az yetki: Günlük işlerde yönetici hesabı kullanılmaması, ayrıcalıklı hesapların ayrı tutulması.
- Ağ segmentasyonu: Kullanıcı, sunucu, yedekleme ve yönetim ağlarının birbirinden ayrılması.
- Uç nokta tespiti ve müdahalesi (EDR/XDR): Şüpheli süreçlerin davranış tabanlı tespiti ve cihazın otomatik izolasyonu.
- E-posta ve web filtreleme: Zararlı eklerin ve oltalama bağlantılarının kullanıcıya ulaşmadan engellenmesi.
- Değiştirilemez ve çevrimdışı yedek: Saldırganın silemeyeceği, şifreleyemeyeceği yedek kopyası.
- Merkezi log ve 7/24 izleme: Olağan dışı giriş, yetki değişikliği ve toplu dosya işlemlerinin anında fark edilmesi.
Bu kontrollerin hiçbiri tek başına yeterli değildir; birlikte çalıştıklarında saldırganın her adımı zorlaşır. Uç nokta tarafında davranış tabanlı tespitin nasıl kurgulandığı EDR/XDR uç nokta güvenliği sayfasında ayrıntılı olarak anlatılıyor.
Yedekleme Neden Son Savunma Hattıdır?
Önleyici kontroller ne kadar güçlü olursa olsun, bir saldırının başarıya ulaşma ihtimali sıfırlanamaz. Bu noktada fidye ödemeden geri dönüşü sağlayan tek unsur, sağlam ve temiz bir yedektir. CISA rehberi de kritik verinin çevrimdışı, şifreli yedeklerinin tutulmasını ve bu yedeklerin erişilebilirliğinin ve bütünlüğünün düzenli olarak test edilmesini önerir.
Saldırganların yedek sunucusunu özellikle hedeflemesi, klasik yedeklemenin tek başına yetmediğini gösterir. Aynı etki alanına bağlı, aynı yönetici parolasıyla erişilen bir yedek deposu, üretim sistemleriyle birlikte şifrelenebilir. Değiştirilemez (immutable) yedekte ise belirlenen saklama süresi boyunca veri silinemez veya üzerine yazılamaz; yönetici hesabı ele geçirilse bile kopya korunur. MAV Cloud’un Veeam tabanlı immutable backup hizmeti bu mantıkla çalışır ve fidye yazılımından korunma planında geri dönüş garantisi değil, geri dönüş imkanı sağlayan temel katmandır.
Yedeklerin kaç kopya ve hangi lokasyonlarda tutulacağı ayrı bir planlama konusudur; burada önemli olan, en az bir kopyanın saldırganın erişim alanının tamamen dışında kalmasıdır.
Genel Uygulama ve Doğru Yaklaşım: Ransomware Koruma Karşılaştırması
Birçok kurumda genel uygulama, bir antivirüs lisansı ve gecelik yedekle korunmanın sağlandığını varsaymaktır. Saldırı yaşandığında ise yedeğin de şifrelendiği ya da geri yüklemenin günler sürdüğü ortaya çıkar. Doğru ransomware koruma yaklaşımı, önleme, tespit ve kurtarmayı birlikte planlar.
| Alan | Genel uygulama | Doğru yaklaşım |
|---|---|---|
| Uç nokta | İmza tabanlı antivirüs | Davranış tabanlı EDR/XDR ve otomatik izolasyon |
| Yedek | Aynı ağda, aynı yetkiyle erişilen yedek | Ayrı yetkili, değiştirilemez ve lokasyon dışı kopya |
| Kimlik | Yalnızca parola | Kritik sistemlerde zorunlu MFA ve ayrıcalıklı hesap yönetimi |
| İzleme | Mesai saatinde, dağınık loglarla | Merkezi log ve 7/24 SOC izlemesi |
| Kurtarma | Hiç test edilmemiş geri yükleme | Düzenli geri yükleme testi ve yazılı müdahale planı |
Tablodaki farkların ortak noktası, fidye yazılımından korunma konusunda doğru yaklaşımın saldırının gece veya hafta sonu yaşanabileceğini hesaba katmasıdır. Saldırganlar şifrelemeyi çoğunlukla ekiplerin en az hazır olduğu zamana denk getirir.
Saldırı Gece Yaşanırsa Kim Fark Edecek?
Uç nokta, log ve yedekleme katmanlarını birlikte ele alan bir ön değerlendirmeyle hangi kontrolün eksik olduğu ve önceliğin nerede olması gerektiği ortaya konur.
Fidye Yazılımı Saldırısı Sonrası Ne Yapılmalı? İlk Saatler
Saldırı fark edildiğinde yapılan ilk hareketler, zararın boyutunu doğrudan belirler. Panikle sistemleri kapatmak veya yedekten hemen geri yükleme yapmak, delilleri yok edebilir ya da temiz yedeğin yeniden şifrelenmesine yol açabilir. Genel kabul gören müdahale sırası şöyledir:
- Yalıtım: Etkilenen cihazların ağ bağlantısı kesilir; mümkünse güç kapatılmadan izole edilir ki bellek delili korunsun.
- Kapsam tespiti: Hangi sunucu, uç nokta ve hesapların etkilendiği loglar ve EDR telemetrisi üzerinden belirlenir.
- Yetkilerin sıfırlanması: Ele geçirildiği düşünülen hesapların, özellikle yönetici ve servis hesaplarının parolaları temiz bir cihazdan değiştirilir.
- Yedeklerin korunması: Yedek altyapısı üretim ağından ayrılır, son temiz kopyanın hangisi olduğu doğrulanır.
- Bildirim ve iletişim: Yönetim, hukuk ekibi ve gerekiyorsa yetkili kurumlar bilgilendirilir.
- Temiz ortamda geri dönüş: Sistemler, açığın kapatıldığı temiz bir ortama doğrulanmış yedekten geri yüklenir.
- Kök neden analizi: İlk erişim noktası bulunur ve kapatılır; aksi halde saldırı tekrar edebilir.
Fidye ödenmesi ise hem hukuki hem etik açıdan riskli bir karardır; ödeme, verinin geri geleceğini veya sızdırılmayacağını teminat altına almaz. Bu adımların saldırı anında değil, önceden yazılı bir müdahale planında tanımlanmış olması gerekir. 7/24 izleme ve müdahale tarafında SOC hizmeti, alarmın ilk dakikalardan itibaren bir analist tarafından ele alınmasını sağlar.
Türkiye’de KVKK, Bildirim ve Veri Lokasyonu Boyutu
Türkiye’de faaliyet gösteren işletmeler için bir ransomware saldırısı yalnızca teknik bir olay değildir. Saldırganın kişisel veri içeren dosyalara eriştiği veya bunları dışarı çıkardığı durumlarda, 6698 sayılı Kişisel Verilerin Korunması Kanunu kapsamında veri ihlali bildirimi gündeme gelir. Kanun, ihlalin ilgili kişiye ve Kurula en kısa sürede bildirilmesini öngörür; Kurul kararlarında bu süre 72 saat olarak yorumlanmıştır.
Saldırı sonrası kapsam tespitinin hızlı yapılması, hukuki süreç açısından da önem taşır. Yedeklerin ve logların Türkiye lokasyonlu, erişimi kontrollü bir altyapıda tutulması, hem denetimlerde hem de olay sonrası incelemede kurumun elini güçlendirir. Bu bölümdeki bilgiler genel niteliktedir ve hukuki danışmanlık yerine geçmez; kuruma özel yükümlülükler için hukuk danışmanıyla çalışılmalıdır.
Sık Yapılan Hatalar ve Doğru Yöntem
Fidye yazılımından korunma projelerinde sorunların önemli kısmı teknolojiden değil, varsayımlardan kaynaklanır. ENISA’nın ransomware tehdit görünümü raporu, saldırıların sürekli uyum sağlayarak daha etkili hale geldiğini ortaya koyar; statik bir koruma planı bu hıza yetişemez. En sık görülen hatalar şunlardır:
- Yedeği test etmemek: Geri yükleme hiç denenmediği için kriz anında eksik veya bozuk kopya ortaya çıkar. Doğru yöntem, düzenli ve belgelenmiş geri yükleme testidir.
- Yedeği etki alanına bağlamak: Yedekleme sunucusu aynı yönetici hesabıyla yönetilir. Yedek altyapısı ayrı kimlik ve MFA ile korunmalıdır.
- RDP’yi internete açık bırakmak: Uzaktan erişim VPN, MFA ve kısıtlı IP ile sınırlandırılmalıdır.
- Alarmları mesai saatine bırakmak: Gece düşen alarm sabaha kadar okunmaz. 7/24 izleme ve tanımlı eskalasyon şarttır.
- Müdahale planını yazıya dökmemek: Kimin, hangi sırayla, hangi kararı vereceği önceden belirlenmelidir; masaüstü tatbikatıyla prova edilmelidir.
Bu hataların ortak çözümü, korumayı bir kerelik bir kurulum değil, düzenli gözden geçirilen bir süreç olarak ele almaktır.
Güvenilir Bir Ransomware Koruma Hizmetinde Aranacak Standartlar
Dış hizmet sağlayıcıyla çalışılacaksa değerlendirme ürün adıyla değil, süreç ve standartlarla yapılmalıdır. Yedek ve log verisi kurumun en hassas bilgilerini barındırdığı için sağlayıcının bilgi güvenliği ve iş sürekliliği yönetim sistemlerinin bağımsız denetimden geçmiş olması beklenir.
MAV Cloud; ISO/IEC 27001, ISO/IEC 27701, ISO 22301, ISO 9001 ve ISO/IEC 20000 sertifikalarıyla çalışır. Altyapı Türkiye lokasyonlu Equinix veri merkezinde, VMware ve Veeam teknolojileri üzerinde kuruludur. 7/24 sistem izleme ve uzman destek sunulur; SLA kapsamında kritik olaylar için ilk müdahale süresi hedefi 15 dakikadır.
Bir teklif değerlendirilirken yedeklerin değiştirilemez olup olmadığı, geri yükleme testlerinin ne sıklıkla yapıldığı, alarmların kaç dakikada analiste ulaştığı ve olay anında kimin aranacağı yazılı olarak sorulmalıdır. Bu soruların net cevabı, fidye yazılımından korunma yatırımının gerçekten işe yarayıp yaramayacağını gösterir.
Sıkça Sorulan Sorular
Fidye yazılımı nedir?
Fidye yazılımı (ransomware), kurumun verisini şifreleyerek erişilemez hale getiren ve erişimin geri verilmesi için ödeme talep eden kötü amaçlı yazılımdır. Güncel saldırılarda veri çoğunlukla şifrelemeden önce dışarı da kopyalanır.
Fidye yazılımından korunma için en önemli adım hangisidir?
Tek bir adım yeterli değildir; ancak çok faktörlü doğrulama, yama yönetimi, EDR ve değiştirilemez yedek birlikte en güçlü etkiyi sağlar. Yedek, diğer kontroller aşıldığında fidye ödemeden geri dönüşü mümkün kılan son katmandır.
Antivirüs ransomware saldırısını durdurmaya yeter mi?
İmza tabanlı antivirüs bilinen zararlıları yakalayabilir, ancak meşru yönetim araçlarını kötüye kullanan saldırıları çoğu zaman fark etmez. Davranış tabanlı EDR/XDR ve 7/24 izleme bu boşluğu kapatır.
Fidye yazılımı saldırısı sonrası ne yapılmalı?
Etkilenen cihazlar ağdan yalıtılır, kapsam belirlenir, ele geçirilen hesapların yetkileri sıfırlanır ve yedekler korumaya alınır. Ardından temiz ortamda doğrulanmış yedekten geri dönülür ve ilk erişim noktası kapatılır.
Fidye ödemek verinin geri geleceği anlamına gelir mi?
Hayır. Ödeme, şifre çözme anahtarının çalışacağını veya verinin sızdırılmayacağını teminat altına almaz. Ayrıca kurumu yeniden hedef haline getirebilir.
Immutable backup fidye yazılımına karşı nasıl koruma sağlar?
Değiştirilemez yedekte veri, belirlenen saklama süresi boyunca silinemez ve üzerine yazılamaz. Saldırgan yönetici hesabını ele geçirse bile bu kopyayı şifreleyemez, böylece temiz bir geri dönüş noktası korunur.
Ransomware saldırısı KVKK bildirimi gerektirir mi?
Saldırıda kişisel verilere erişildiyse veya veri dışarı çıkarıldıysa KVKK kapsamında ihlal bildirimi gündeme gelir. Kuruma özel değerlendirme için hukuk danışmanının görüşü alınmalıdır.
Küçük işletmeler de ransomware hedefi olur mu?
Evet. NIST rehberinde de belirtildiği gibi saldırganlar zararlıyı olabildiğince geniş yaymayı hedefler ve her ölçekte işletme etkilenebilir. Küçük yapılarda yönetilen güvenlik ve yedekleme hizmetleri erişilebilir bir çözümdür.
Fidye Yazılımına Karşı Hazırlık Seviyesini Ölçün
Ücretsiz ön analizle yedeklerin geri dönülebilirliği, uç nokta görünürlüğü ve izleme boşlukları tek raporda değerlendirilir.
Konuyu yeni araştıran BT yöneticileri için ilk adım, yedeklerin en son ne zaman geri yükleme testinden geçtiğini kontrol etmektir. Hangi kontrolden başlayacağına karar veremeyen kurumlar, saldırı zincirinin ilk halkası olan kimlik ve uzaktan erişim güvenliğine odaklanabilir. Harekete geçmeye hazır ekipler ise ücretsiz ön analizle fidye yazılımından korunma seviyesinin net bir fotoğrafını çıkarabilir.