

Zero Trust Ağ Güvenliği
Geleneksel güvenlik anlayışı artık yeterli değildir. Zero Trust (Sıfır Güven) yaklaşımı, ağ içerisindeki hiçbir kullanıcıya veya cihaza varsayılan olarak güvenmez. Her erişim talebi doğrulanır, yetkilendirilir ve sürekli olarak denetlenir.
- Equinix İstanbul veri merkezi
- VMware tabanlı altyapı
- Veeam ile yedekleme
- %99,9 erişilebilirlik hedefi
- Kritik olayda 15 dk müdahale hedefi
- ISO 27001 · 22301 · 9001
Zero Trust Network hizmetimiz
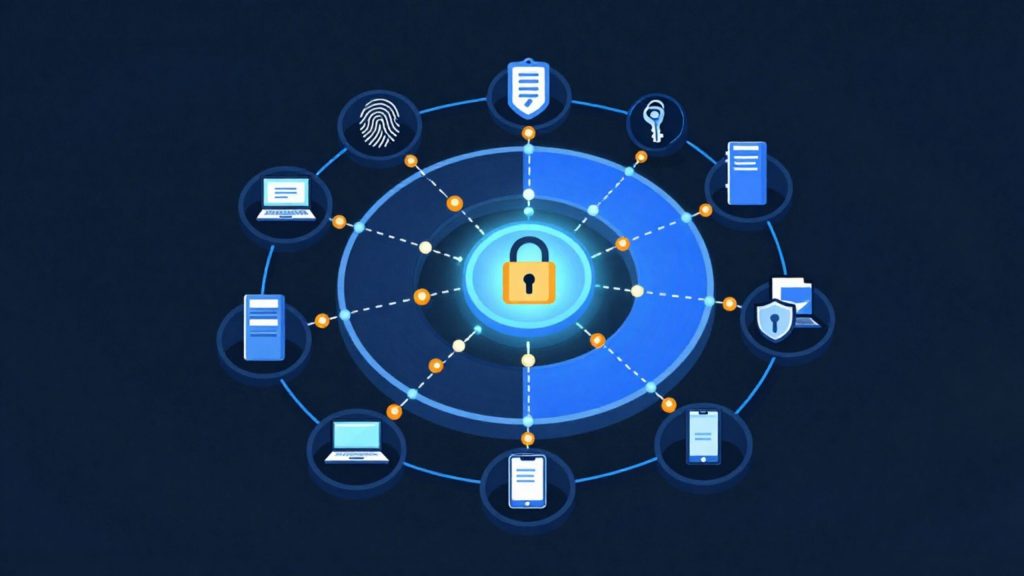
MAV Cloud Zero Trust Network çözümleri ile kullanıcı kimlik doğrulaması, cihaz güvenliği, çok faktörlü kimlik doğrulama (MFA), mikro segmentasyon, ağ erişim kontrolü ve en az yetki (Least Privilege) prensiplerini kurumunuza entegre ediyoruz.
Bu sayede içeriden gelebilecek tehditler, ele geçirilmiş kullanıcı hesapları ve yetkisiz erişimler büyük ölçüde engellenirken, hibrit çalışma ve uzaktan erişim senaryoları da güvenli hale getirilir.
Size özel teklif alın
İhtiyacınızı paylaşın, uzman ekibimiz en kısa sürede size dönüş yapsın.
- Telefon+90 532 054 49 14
- E-postainfo@mavcloud.com.tr
Neden MAV Cloud Zero Trust?
- Zero Trust mimarisi tasarımı
- Mikro segmentasyon
- Multi-Factor Authentication (MFA)
- Least Privilege erişim modeli
- Kimlik ve erişim yönetimi
- Güvenli uzaktan erişim
- Sürekli doğrulama yaklaşımı
- Kurumsal güvenlik danışmanlığı
Zero Trust ağ güvenliğinin temel ilkeleri
Zero Trust (sıfır güven) bir ürün değil, erişim kararlarının nasıl verileceğini belirleyen bir mimari yaklaşımdır. Klasik modelde ağın içindeki kullanıcıya güvenilir; Zero Trust ağ güvenliğinde ise konum güven sebebi sayılmaz. Uygulamada dört ilke öne çıkar:
- Sürekli doğrulama: erişim yalnızca oturum açılışında değil, oturum boyunca kullanıcı kimliği, cihaz durumu ve bağlam (konum, saat, risk sinyali) değiştikçe yeniden değerlendirilir.
- En az yetki: her kullanıcı ve servis hesabı yalnızca işi için gereken uygulamaya, gereken süre boyunca erişir; kalıcı yönetici yetkileri azaltılır.
- Mikro segmentasyon: ağ, iş yükü ve uygulama düzeyinde küçük bölgelere ayrılır; ele geçirilen bir cihazın yan sistemlere yayılması (lateral movement) zorlaşır.
- İhlal varsayımı: tüm erişimler loglanır ve izlenir; tasarım, bir hesabın ele geçirilebileceği varsayımıyla yapılır.
Bu ilkeler yalnızca çalışanlar için değil; servis hesapları, API bağlantıları, tedarikçilerin uzaktan erişimleri ve şube cihazları için de geçerlidir. Zero Trust tasarımında insan ve makine kimlikleri aynı politika motoru üzerinden değerlendirilir; bir erişim isteğine izin verilip verilmeyeceği kimlik, cihaz ve bağlam sinyallerinin birlikte değerlendirilmesiyle belirlenir.
ZTNA ile klasik VPN arasındaki fark
ZTNA (Zero Trust Network Access), uzaktan erişimde Zero Trust ilkelerinin uygulanmış halidir. Klasik VPN ile temel farkları:
| Kriter | Klasik VPN | ZTNA |
|---|---|---|
| Erişim kapsamı | Bağlanan kullanıcı çoğunlukla ağ segmentinin tamamına ulaşır | Kullanıcı yalnızca yetkili olduğu uygulamayı görür |
| Doğrulama | Bağlantı anında bir kez | Kimlik ve cihaz durumu sürekli değerlendirilir |
| Cihaz kontrolü | Sınırlı veya yok | Güncellik, disk şifreleme, EDR varlığı gibi koşullar aranabilir |
| Görünürlük | Oturum düzeyinde | Uygulama ve istek düzeyinde |
ZTNA çözümleri Fortinet, Palo Alto Networks, Cisco ve Microsoft gibi üreticilerin ürünleriyle kurulabilir; mevcut firewall altyapısı çoğu zaman geçişin başlangıç noktasıdır.
Aşamalı Zero Trust geçiş yol haritası
- Kimlik temeli: tüm kullanıcılar için MFA, merkezi kimlik sağlayıcı ve ayrıcalıklı hesapların ayrıştırılması.
- Cihaz güveni: kurumsal cihaz envanteri, uç nokta güvenliği ve cihaz uyumluluk koşulları.
- Uygulama erişimi: kritik uygulamalardan başlayarak VPN yerine uygulama bazlı ZTNA erişimi.
- Segmentasyon: sunucu ve iş yükü trafiğinin mikro segmentlere ayrılması, gereksiz doğu-batı trafiğinin kapatılması.
- İzleme ve iyileştirme: erişim kayıtlarının SIEM ve log yönetimi ile analiz edilmesi, politikaların kullanım verisine göre daraltılması.
Her aşama bir öncekinin çıktısını kullanır: cihaz güveni tanımlanmadan uygulama erişim politikası yazılamaz, uygulama envanteri çıkarılmadan segmentasyon kuralları doğru kurulamaz. Geçiş, tüm şirketi aynı anda etkilemek yerine önce bir departman veya kritik bir uygulama üzerinde denenir; kullanıcı deneyimi ve yardım masasına gelen talepler gözlendikten sonra kapsam genişletilir.
Başarının ölçülmesi için baştan birkaç gösterge belirlenir: MFA kapsamındaki kullanıcı oranı, kalıcı yönetici yetkisine sahip hesap sayısı, VPN yerine ZTNA ile erişilen uygulama sayısı ve segmentler arası izin verilen bağlantı kuralı sayısı. Bu göstergelerin dönemsel olarak izlenmesi, Zero Trust yaklaşımının bir defalık proje değil sürekli işletilen bir güvenlik modeli olarak kalmasını sağlar.
Zero Trust Network kimler için uygun?
- Uzaktan ve hibrit çalışan ekipleri olan şirketler
- Bulut ve yerel sistemleri birlikte kullanan kurumlar
- Yetkisiz erişim riskini azaltmak isteyen işletmeler
- VPN bağımlılığını azaltmak isteyenler
Zero Trust Network hakkında sık sorulan sorular
Zero Trust nedir?
Zero Trust, ağın içinde veya dışında olmasına bakılmaksızın hiçbir kullanıcı ve cihaza varsayılan olarak güvenilmemesi, her erişim isteğinin doğrulanması ilkesidir.
Zero Trust’a geçiş nasıl başlar?
Önce kullanıcılar, cihazlar ve uygulamalar envanterlenir; ardından kimlik doğrulama, en az yetki ve segmentasyon adımları kademeli olarak uygulanır.
Mevcut altyapımı değiştirmem gerekir mi?
Genellikle hayır. Zero Trust, mevcut sistemlerin üzerine aşamalı olarak inşa edilen bir yaklaşımdır.
ZTNA nedir?
ZTNA (Zero Trust Network Access), kullanıcıyı ağa değil yalnızca yetkili olduğu uygulamaya bağlayan ve kimlik ile cihaz durumunu sürekli doğrulayan uzaktan erişim modelidir.
ZTNA, VPN’in tamamen yerini alır mı?
Çoğu kurumda geçiş kademeli yapılır; kritik uygulamalar önce ZTNA’ya taşınır, VPN bir süre belirli senaryolar için korunabilir. Nihai yapı uygulama envanterine ve kullanıcı profillerine göre belirlenir.
Diğer siber güvenlik hizmetlerimiz
Firewall Çözümleriİşletmenizin ilk savunma hattı olan Firewall altyapınızı kurumsal güvenlik standartlarına uygun şekilde tasarlıyor, yönetiyor ve 7/24 koruyoruz. MAV Cloud Firewall…İncele
Uç Nokta Güvenliği (EDR / XDR)Modern siber saldırılar artık kullanıcı bilgisayarlarını ve sunucuları hedef almaktadır. MAV Cloud EDR/XDR hizmeti ile tüm uç noktalarınız gelişmiş davranış analizi ve…İncele
SIEM & Log YönetimiSiber saldırılar çoğu zaman log kayıtlarında iz bırakır. Bu kayıtların doğru analiz edilmesi, saldırıların erken tespit edilmesini sağlar. MAV Cloud SIEM ve Log…İncele
Zafiyet Taraması (Vulnerability Scan)Siber saldırılar genellikle güncellenmemiş sistemler ve bilinmeyen güvenlik açıkları üzerinden gerçekleşir. MAV Cloud Vulnerability Scan hizmeti ile sunucularınızı, ağ…İncele
Penetrasyon TestiSiber saldırganlar sistemlerinize ulaşmadan önce güvenlik açıklarınızı biz tespit ediyoruz. MAV Cloud Penetrasyon Testi (Pentest) hizmeti ile dış ağ, iç ağ, web…İncele
SOC HizmetiSiber güvenlik yalnızca ürün satın almakla sağlanmaz. Sürekli izleme, analiz ve hızlı müdahale gerektirir. MAV Cloud Security Operations Center (SOC) hizmeti ile…İncele 
